Microsoft 365 Phishing: Voicemail-Falle erkennen
Von Jerome Scheidegger · CEO und Inhaber
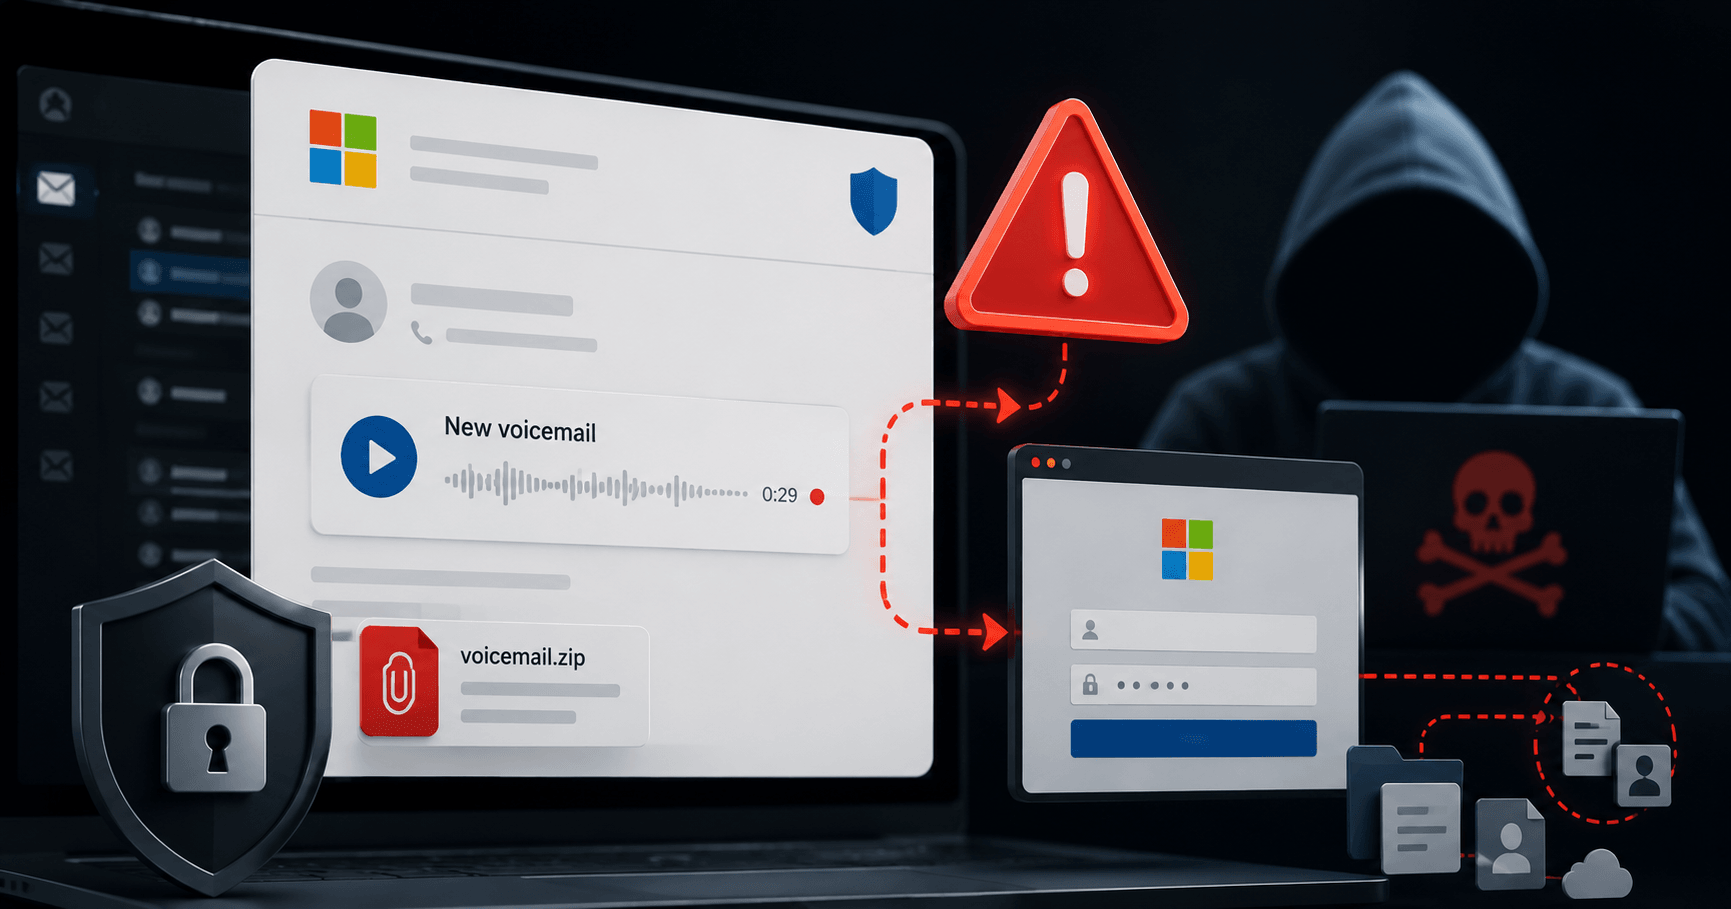
Eine E-Mail landet im Posteingang. Microsoft-365-Logo, ein Abspielbalken, eine Absendernummer, die Dauer der Nachricht und der Hinweis: «New voicemail». Wer jetzt klickt, tappt in eine Falle. Das Bundesamt für Cybersicherheit (BACS) hat am 23. Juni 2026 eine Warnung zu einer gezielten Phishing-Welle veröffentlicht, die genau diese Vertrautheit ausnutzt und die auch in Schweizer KMU-Postfächer landet.
Was steckt hinter den gefälschten Voicemail-E-Mails?
Die Angreifer versenden E-Mails, die in Gestaltung und Inhalt täuschend echten Microsoft-365-Benachrichtigungen ähneln - inklusive Logo, Empfangsdatum, fingierten Absendernummern und vermeintlicher Nachrichtendauer. So entsteht das glaubwürdige Bild einer eingegangenen Sprachnachricht.
Das Ziel ist schnelles, unreflektiertes Handeln. Wer täglich Dutzende Mails bearbeitet, prüft Absender und Links selten genau, besonders dann nicht, wenn Design und Kontext vertraut wirken. Diese Masche nutzt genau diesen Automatismus.
Wer die Microsoft-365-Sicherheit in seinem KMU grundlegend stärken möchte, findet bei BeSync Unterstützung zu Konfiguration, MFA und Zugriffsrichtlinien.
Welche zwei Angriffsvarianten setzt die Täterschaft ein?
Das BACS beschreibt bei dieser Welle zwei klar unterschiedliche Vorgehensweisen, die verschiedene Risiken mit sich bringen.
Variante 1 - Schadsoftware via ZIP-Anhang: Die E-Mail enthält einen Anhang, der als Voicemail-Datei getarnt ist, tatsächlich aber ein ZIP-Archiv mit einem Infostealer verbirgt. Diese Art von Schadsoftware liest Zugangsdaten, Browser-Cookies und teils Wallet-Informationen aus. Die erbeuteten Daten können im Darknet verkauft und Wochen oder Monate später für Folgeangriffe eingesetzt werden. Das wichtigste Erkennungsmerkmal: Echte Sprachnachrichten kommen als Audiodatei (.wav oder .mp3) – niemals als ZIP-Archiv.
Variante 2 - Gefälschte Login-Seite: Ein Link oder eine angehängte HTML-Datei führt auf eine Seite im Microsoft-365-Design mit einem täuschend echten Audio-Player. Ein blauer Button «Play voicemail as a guest» leitet auf eine gefälschte Login-Maske um. Wer dort E-Mail-Adresse und Passwort eingibt, übergibt diese direkt an die Angreifer.
Was passiert, wenn ein Konto kompromittiert wird?
Wer seine Zugangsdaten eingibt, öffnet den Angreifern nicht nur das Postfach, sondern gleichzeitig OneDrive, SharePoint und Teams.
Mit dem übernommenen Konto versenden die Täter im nächsten Schritt sogenannte Chain-Phishing-E-Mails an alle Kontakte des Opfers. Diese Nachrichten stammen von einer bekannten Adresse und beziehen sich oft auf echte E-Mail-Verläufe, was die Erfolgsquote deutlich erhöht. Parallel lesen die Angreifer den Geschäftsverkehr mit: laufende Projekte, Zahlungsmodalitäten, interne Hierarchien. Diese Informationen nutzen sie für CEO-Betrug und Business-E-Mail-Compromise-Angriffe (BEC).
Ausserdem legen Angreifer häufig versteckte Weiterleitungsregeln im Postfach an. Damit empfangen sie alle eingehenden E-Mails auch dann noch, wenn das Passwort bereits zurückgesetzt wurde - ein Punkt, den viele IT-Verantwortliche übersehen.
Woran erkennen Mitarbeitende solche E-Mails?
Das zuverlässigste Erkennungsmerkmal ist das Dateiformat: Wer im Anhang ein ZIP-Archiv statt einer Audiodatei vorfindet, sollte es auf keinen Fall öffnen.
Weitere Hinweise, auf die Mitarbeitende achten sollten:
- Unerwartete Voicemail-Benachrichtigungen grundsätzlich mit Vorsicht behandeln - auch wenn das Design vertraut wirkt.
- Links vor dem Klicken prüfen: Die tatsächliche Zieladresse zeigt sich beim Darüberfahren mit dem Mauszeiger.
- Im Zweifel den vermeintlichen Absender über einen anderen Kanal, z.B. per Telefon, kontaktieren.
Was sollten IT-Verantwortliche jetzt veranlassen?
Drei Massnahmen lassen sich sofort umsetzen: Mitarbeitende informieren, Multi-Faktor-Authentifizierung (MFA) aktivieren und bestehende E-Mail-Weiterleitungsregeln auf unbekannte Einträge prüfen.
MFA verhindert nicht, dass Zugangsdaten gestohlen werden - aber sie verhindert, dass ein Angreifer damit allein ins Konto gelangt. Das ist die wichtigste einzelne Schutzebene. Ergänzend empfiehlt das BACS, bei konkretem Verdacht sofort das Passwort zurückzusetzen und betroffene Kontakte zu informieren. Bei einem Datenverlust mit Personenbezug und hohem Risiko für Dritte besteht zudem Meldepflicht gegenüber dem Eidgenössischen Datenschutz- und Öffentlichkeitsbeauftragten (EDÖB) - dies ist seit Inkrafttreten des nDSG verbindlich.
Fazit
Diese Phishing-Welle arbeitet nicht mit schlechtem Deutsch oder offensichtlichen Fallen - sie arbeitet mit vertrauten Oberflächen und dem natürlichen Reflex, Sprachnachrichten abzuhören. Die beste Gegenmassnahme ist eine informierte Belegschaft. Wer jetzt handelt, verhindert nicht nur einen einzelnen Vorfall, sondern den gesamten nachgelagerten Angriffszug.